

MetaMaskを名乗る「メール認証」や「MFA(多要素認証 / Multi-Factor Authentication)」の要求メールが届いた場合、それはほぼ確実にフィッシング詐欺だ。MetaMaskは自己管理型ウォレットであり、メールアドレスでアカウントを運用したり、メール経由で認証を求めたりする仕組み自体を持たない。リンクを開かず、返信もせず、削除した上で必要なら報告するのが正しい対応になる。
MetaMaskがメールで「MFA認証」を求めない理由
MetaMaskは秘密鍵をユーザー自身が管理する「ノンカストディアルウォレット」だ。サーバー側にユーザーのアカウント情報やパスワードを保存する取引所とは根本的に仕組みが異なる。ウォレットの操作に必要な認証は「秘密鍵による署名」だけであり、メールアドレスや電話番号で本人確認をする余地がない。
つまり「MetaMaskから認証メールが届いた」という時点で、それはMetaMaskを装った第三者からの連絡になる。正規のMetaMaskサポートは、ユーザー宛に突然のメールを送りつけて認証やアップデートを求めることはない。
さらに、MFAという言葉も詐欺メールで頻繁に使われる。MetaMaskにはメールやSMSを使ったMFAの機能は用意されていない。取引所アカウント向けの2段階認証と混同して、つい対応してしまう人がいるが、ウォレットの世界では発想そのものが異なる。
実際にウォレットが正常に動いているか確認したいなら、ブラウザ拡張機能やモバイルアプリを直接開くのが唯一の正しい方法だ。メールからではなく、自分の端末のMetaMaskそのものを確認する。
MetaMaskを装う詐欺メールが届いた時の対処法
最初にやるべきことは「何もしない」ことだ。メール内のリンク、ボタン、添付ファイルには一切触れない。返信も避ける。返信すると、詐欺師に「このメールアドレスは実在する」という情報を与えてしまう。
その上で、次の3つを順に行う。
- メールを削除する
- 自分のMetaMaskを直接開いて残高と取引履歴を確認する
- 必要ならフィッシング対策協議会やメールサービスへ報告する
ウォレットが無事かの確認は、メールではなく自分の端末から直接行う。ブラウザ拡張機能なら狐のアイコン、スマホアプリならアプリのアイコンを開く。残高や直近の取引に心当たりのない動きがなければ、ウォレットそのものは問題ない。
あわせて、この種のメールが届いたメールアカウントのパスワードも念のため変更しておくとよい。フィッシングメールの多くは、まずメールアカウントへの不正アクセスを狙う。
「LayerMetamask MFA SCM」のような、一見すると公式のセキュリティチームを思わせる差出人名を名乗るフィッシングメールが実際に確認されている。こうした送信者名には「MFA」「SCM」「セキュリティチーム」など、いかにも正規の運用通知らしい単語が使われている点も特徴だ。
フィッシングメールの報告先と報告方法
日本の場合、個人がフィッシングメールを報告できる主な窓口はフィッシング対策協議会だ。Webサイトの報告フォームから、詐欺メールの内容や差出人を送ることができる。メールを転送する方式ではなく、フォームに必要事項を入力する形になる。
GmailやOutlookなどのメールサービスにも、フィッシング報告の機能が備わっている。Gmailならメールを開いた際のメニューから「フィッシングを報告」、Outlookなら同様に「フィッシング詐欺を報告」を選ぶ。この操作はメールを迷惑メールとして処理し、運営側に報告する役割を果たす。
報告後にやるべきことは特にない。報告したメールはそのまま削除してよい。なお、警察への相談が必要になるのは、実際に被害が発生した場合だ。金銭を失った、秘密鍵を盗まれたなどの実害があれば、最寄りの警察署やサイバー犯罪相談窓口に連絡する。
リンクを開いた・情報を入力してしまった場合の対応
リンクを開いてしまったけれど何も入力していない場合は、まず冷静に状況を確認する。フィッシングサイトの多くは、開いただけでは即座に被害は起きない。ただし、ブラウザのパスワードマネージャーが自動入力を行った可能性はあるため、同じパスワードをメールや他のサービスで使っているなら変更する。
MetaMaskのリカバリーフレーズ(ウォレットを復元するための単語の並び)や秘密鍵を入力してしまった場合は、状況が大きく異なる。この情報を知られた時点で、ウォレット内のすべての資産が引き出される危険がある。速やかに新しいウォレットへ資産を移す必要がある。
- MetaMaskで新しいウォレットを新規作成する
- 新しいリカバリーフレーズを紙など安全な場所に保存する
- 古いウォレットから新しいアドレスへ全トークンを送る
- 送金を確認したら、古いウォレットの利用をやめる
送金の際はガス代(手数料)が必要になる。急いでいても、送金先アドレスは必ずコピー&ペーストではなく目視で確認する。クリップボードを書き換えるタイプのマルウェアも存在するからだ。
パスワードに類するものを入力した場合、その入力内容が直接ウォレットの資産流出につながることは少ない。ただし、同じパスワードを他サービスと使い回しているなら直ちに変更する。MetaMaskのロック解除パスワード自体も、MetaMaskの設定から変更できる。
MetaMaskを狙う詐欺メールを見分けるポイント
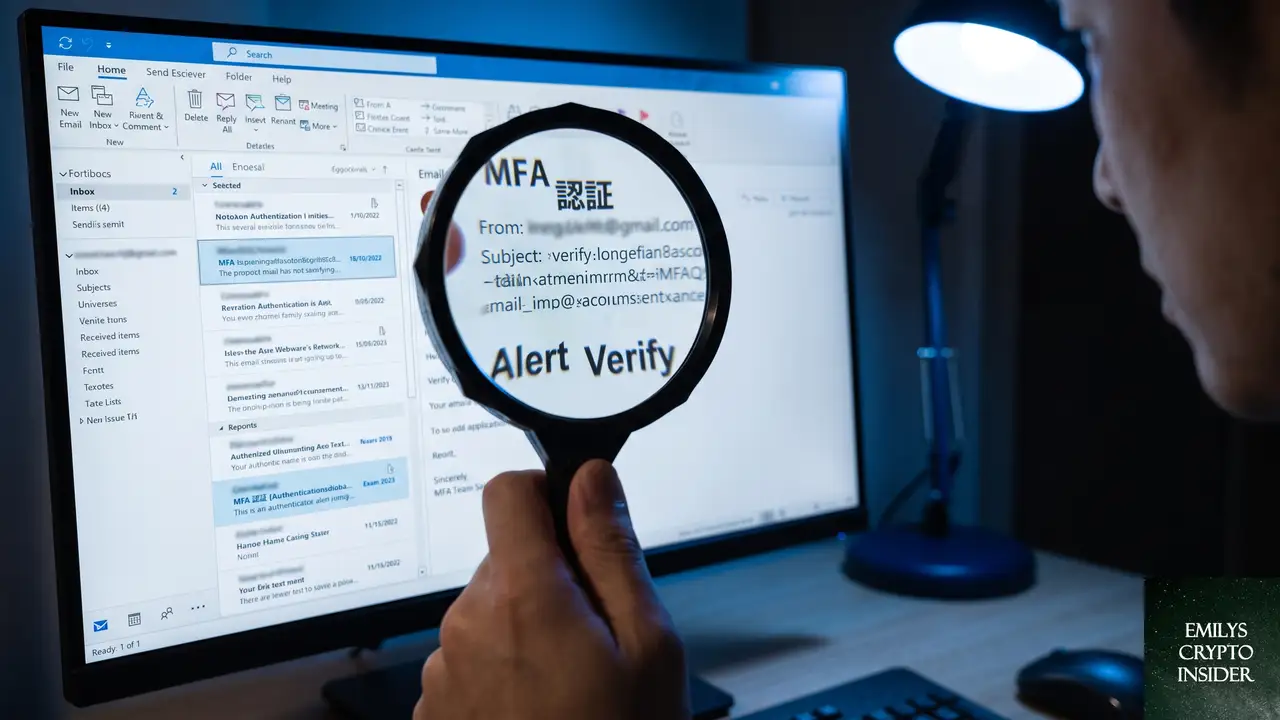
詐欺メールを見破るうえで最も確実な基準は「MetaMaskからメールが来ること自体がありえない」という点だ。認証、アップデート、残高確認、セキュリティ警告など、どんな名目でもメールで連絡してくるMetaMaskは存在しない。
実際に届く詐欺メールには、以下のような共通点がある。
- 送信者名に「MetaMask」「MFA」「セキュリティチーム」を含む
- 緊急性を煽る文言でリンクを押させようとする
- ロゴやデザインが本物に似せてあるが、微妙に違う
- 「24時間以内に対応しないと資産が凍結される」などと脅す
ただ、見分けようとするよりも「メール自体を信用しない」のが最も安全だ。MetaMaskからの連絡が必要になる場面は、基本的に存在しない。
よくある質問
MetaMaskから届いた「認証が必要」というメールは公式からの連絡か?
いいや、すべて詐欺だ。MetaMaskがメールで認証やセキュリティ確認を求めることはない。メールアドレスとウォレットが紐づく仕組み自体がないため、そもそも連絡を送る手段を持たない。
メール内のリンクをタップしてしまった。ウォレットは危険か?
リンクを開いただけでは、秘密鍵が盗まれることはほぼない。ただし、開いた先のサイトで何かを入力したり、ファイルをダウンロードしたりした場合は話が変わる。リカバリーフレーズやパスワードを入力したなら、すぐに新しいウォレットへの資産移転を検討する。
ウォレットが無事か確認するにはどうすればいい?
PCならブラウザの拡張機能アイコンから、スマホならアプリからMetaMaskを直接開く。残高や取引履歴に異常がなければ、少なくともウォレット自体は動いている。メールの中のリンクではなく、常に自分の端末から直接確認する。
フィッシングメールはどこに報告すればいい?
日本ではフィッシング対策協議会のWebフォームから報告できる。GmailやOutlookなどメールサービス内の「フィッシングを報告」機能も有効だ。実害が出た場合は警察のサイバー犯罪相談窓口にも相談できる。
MetaMaskを使うのにメールアドレスは必要なのか?
必要な場面はない。MetaMaskのウォレットはリカバリーフレーズと秘密鍵で動いている。メールアドレスが何かの認証に使われることはないので、「メールで確認」と書かれた連絡はすべて偽物と判断してよい。
この記事のポイント
- MetaMaskからメールで認証やMFAを求める連絡は一切来ない
- 認証を装うメールはフィッシング詐欺で、リンクを開かず削除する
- リカバリーフレーズや秘密鍵を入力した場合は即座に新しいウォレットへ資産を移す
- フィッシング対策協議会やメールサービスの報告機能が使える
- ウォレットの確認は常に自分の端末から直接行う
「エミリーズ・クリプト・インサイダー」のリサーチ担当として、暗号資産の現場で日々生まれる疑問や悩みを丹念に追いかける。
Reddit や海外フォーラムに寄せられる声を読み解き、「初心者がつまずきやすいポイント」「経験者でも見落としがちな落とし穴
」を一つずつ記事として整理している。
専門的な話を誰もが理解できる言葉に置き換えることに全力を注ぐ。情報の正確さと読みやすさの両立を信条としている。