大手取引所Binanceが、iPhoneのOSの脆弱性によって暗号資産ウォレットの鍵が盗まれる恐れがあると警告した。
対象として挙げられたのは、iOS 26.7.1、27.0.1、27.2の3バージョンだ。悪意のあるアプリが、ほかのアプリのファイルを読み取れる恐れがあるという。ブロックチェーンセキュリティ企業のSlowMistも、同じ日にこの問題を指摘している。
この記事では、脆弱性の仕組みと発見の経緯を整理する。そのうえで、iPhoneで暗号資産を管理している人がいま何をすべきかをまとめた。スマホ1台で資産を管理する人が増えたいま、自分ごととして知っておきたい話だ。
Binanceが警告したiOSの脆弱性とは
Binanceは11月10日、X(旧Twitter)でiPhoneユーザーに向けた注意喚起を出した。特定のiOSで悪意あるアプリを動かすと、ウォレットの復元フレーズや秘密鍵が漏れるかもしれない、という内容だ。
影響を受けるとされる3つのiOSバージョン
Binanceが影響ありとしたのは、iOS 26.7.1、27.0.1、27.2の3つだ。これらのバージョンでは、悪意あるアプリが別のアプリの端末内ファイルを読み取れる可能性があるとされる。
狙われうるのは、シードフレーズや秘密鍵だけではない。取引所アプリなどのログイン情報も含まれる。Binanceはこれを、エコシステム全体に及ぶリスクだと表現した。iOS 26系と27系の両方が並んでいるため、最新の大型バージョンに移行していない人も対象になりうる。
「Binanceだけの問題ではない」という位置づけ
Binanceは今回の問題を、iOSというOSレベルの不具合だと説明している。自社に固有の問題ではない、という立場だ。Binanceのアプリだけが危ないのではなく、iPhoneに入っているウォレットアプリ全般にかかわる話になる。
Binanceの広報担当者は、Cointelegraphの取材にも応じた。ファイルへのアクセスにかかわるリスクは、iPhone上のアプリ全般に及ぶ可能性があるという。一方で、このバグが悪用されてウォレットに侵入されたり、資金が盗まれたりした事例は確認していないとしている。
なぜシードフレーズが狙われるのか
今回の問題を理解するには、まず「何が盗まれると困るのか」を押さえておくと話が早い。そのうえで、iPhoneの守りのどこに穴が開いたのかを見ていく。
シードフレーズと秘密鍵は「金庫の合鍵」
シードフレーズ(リカバリーフレーズ)とは、ウォレットを復元するための12〜24個の英単語の並びだ。秘密鍵は、その資産を動かす権限そのものを表すデータである。
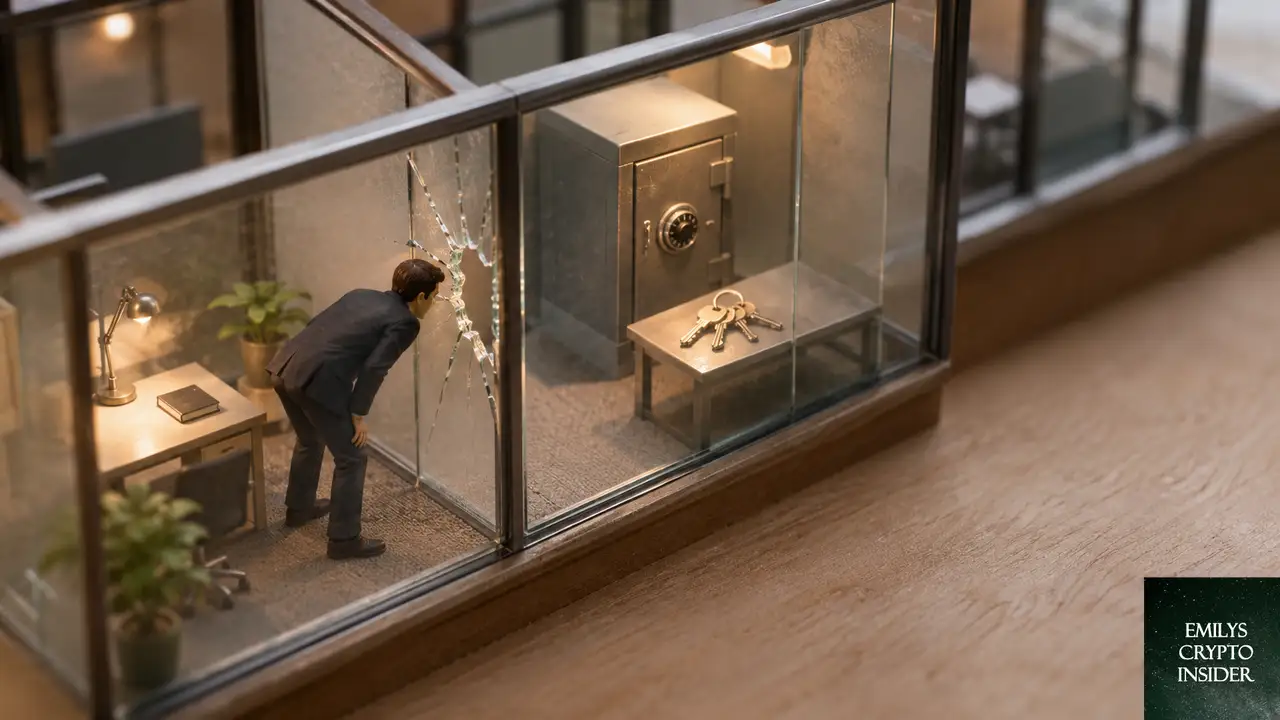
たとえるなら、シードフレーズは金庫の合鍵を何本でも作れる「鍵の設計図」のようなものだ。これを他人に知られると、スマホが手元にあっても、別の端末から資産を丸ごと引き出されてしまう。銀行と違い、取り消しや補償を頼める窓口もない。
サンドボックスに穴が開くと何が起きるか
iOSには「サンドボックス」と呼ばれる仕組みがある。アプリごとに専用の個室を用意し、ほかのアプリの部屋には入れないようにする設計だ。iPhoneが比較的安全だといわれる大きな理由の1つでもある。
今回の脆弱性は、この個室の壁に穴が開いたような状態だと考えるとわかりやすい。悪意あるアプリが壁越しに、隣のウォレットアプリの書類棚をのぞき込めてしまう。つまり、iPhoneの安全性を支える前提の一部が崩れている、ということだ。
SlowMistが指摘した「暗号化なし保存」の盲点
SlowMistは、Binanceより先に11月10日の早い時間帯にこの問題を取り上げていた。同社によると、ウォレットが復元フレーズを暗号化せずに端末へ保存している場合、悪意あるアプリに読み取られる可能性がある。
逆にいえば、フレーズを暗号化して保存しているウォレットなら、ファイルを盗まれても中身をすぐには読めない。被害の大きさは、OSの穴だけでなく、各アプリがデータをどう保管しているかにも左右される。
悩ましいのは、どのウォレットがどんな方法で保存しているかが外から見えにくい点だ。ユーザーが自分で安全性を見極めるのは難しく、対策は「疑わしいものは入れない、動かさない」が中心になる。
発見から警告までの経緯とAppleの対応
今回の脆弱性は、研究者による公開からわずか数日で暗号資産業界に広がった。時系列で追うと、情報の伝わり方と、まだ解決していない部分が見えてくる。
研究者の公開から2日で取引所が動いた
脆弱性を最初に公表したのは、forcequitOSと名乗るiOSセキュリティ研究者だ。11月8日の日曜日に情報を公開し、0xjohnnyという別の研究者の貢献にも触れている。
その2日後、SlowMistが暗号資産ウォレットへの影響を指摘した。同じ日のうちにBinanceも利用者へ警告を出している。研究者の公開から業界全体への注意喚起まで、かなり短い時間で情報が届いた流れだ。
Appleの最新アップデートで直ったかは不明
Appleは11月9日の月曜日に、iOS 27.2.1と26.7.3を配信した。ただ、このアップデートで今回の脆弱性が修正されたのかは、はっきりしていない。
CointelegraphはAppleにこの件を問い合わせたが、記事公開の時点で回答は得られていない。「アップデートすればもう安心」と言い切れる段階ではないことは、押さえておきたいポイントだ。
iPhoneユーザーがいま取るべき対策
修正の有無がわからない以上、ユーザー側でできることを着実に進めるしかない。Binanceが示した対策は大きく分けて2段階になる。
信頼できないアプリを消し、すべてを最新版に
Binanceがまず求めているのは、信頼できない経路から入れたアプリの削除だ。App Store以外から入れたアプリや、出どころのはっきりしないアプリがこれに当たる。
次に、iOS本体とすべてのアプリを公式の最新版に更新する。OS側の修正が確認できていなくても、更新しておいて損はない。ウォレットアプリ側が、フレーズの保存方法を改善してくる可能性もあるためだ。
漏洩が疑われるなら「新しい端末で新しいウォレット」
すでに不審なアプリを動かしてしまった心当たりがあるなら、もう一歩踏み込む必要がある。Binanceは、問題のない端末で新しいウォレットを作り、資金をそちらへ移すよう呼びかけている。
大事なのは「新しい端末で作る」という部分だ。汚染された可能性のあるiPhoneで新しいウォレットを作っても、そのフレーズがまた読まれてしまうおそれがある。古いウォレットのフレーズは漏れた前提で扱い、二度と使わないのが基本になる。
Binanceの呼びかけに一般的な注意点を加えると、確認したいのは次の4つだ。
- App Store以外から入れたアプリや、見覚えのないアプリを削除する
- iOSとすべてのアプリを公式の最新版に更新する
- 漏洩が心配なら、安全な別の端末で新しいウォレットを作って資金を移す
- シードフレーズをスクリーンショットやメモアプリに残していないか見直す
スマホで暗号資産を持つ人へ、今回の件が示すもの
現時点で被害は確認されていない。それでも、今回の件はスマホでの資産管理のあり方を考え直す材料になる。
被害未確認でも楽観できない理由
この脆弱性を使った盗難は、まだ確認されていない。とはいえ、楽観するのは早いとの見方がある。脆弱性の情報が公開され、修正の有無もわからない期間は、攻撃者にとって準備の時間にもなりうるからだ。
暗号資産は、一度盗まれると取り戻すのが極めて難しい。クレジットカードの不正利用のように、後から補償される仕組みもない。「まだ被害がない」は「これからも安全」を意味しない。ここがほかの金融資産との大きな違いだ。
「iPhoneだから安全」という思い込みを見直す
iPhoneは、App Storeの審査とサンドボックスによって比較的安全な端末だと受け止められてきた。今回の件は、その前提にも穴が開きうることを示した形だ。
そこで考えたいのが、保管場所の役割分担である。ハードウェアウォレットとは、ネットにつながらない専用機器の中で鍵を管理する道具のことだ。日常で使う少額はスマホ、長期保有分はハードウェアウォレットと分けておけば、スマホ1台が狙われても被害を限定できる。
もう1つ目を引くのは、OSの不具合を取引所がいち早く利用者に周知した点だ。多くの利用者を抱える取引所が、セキュリティ情報のハブとして機能している様子がうかがえる。ウォレット開発者にも、OSの守りに頼り切らずフレーズを暗号化して保存する設計が、改めて求められていると指摘されている。
この記事のポイント
- BinanceはiOS 26.7.1、27.0.1、27.2で、悪意あるアプリがほかのアプリのファイルを読める恐れがあると警告した
- シードフレーズや秘密鍵、ログイン情報が狙われる可能性があり、Binance固有ではなくiOS全体の問題とされる
- Appleは11月9日にiOS 27.2.1と26.7.3を配信したが、今回の脆弱性が修正されたかは不明だ
- 信頼できないアプリの削除と最新版への更新が基本で、漏洩が疑われる場合は安全な端末で新しいウォレットに資金を移す
- 悪用による盗難は確認されていないが、高額資産の保管方法を見直すきっかけになる

暗号資産とブロックチェーンの可能性を追求するエミリー。
暗号資産投資、DeFi、NFT、WEB3、メタバースといった最先端分野を深く理解し、「エミリーズ・クリプト・インサイダー」を運営。
分かりやすい解説で、ブロックチェーン革命の潮流を一般に広めることを目指す。初心者から上級者まで、最新情報を求めるすべての人に役立つ情報発信を心がけている。