
DeFiでトークンをスワップする前に、コントラクトアドレスを無料のリスクチェックツールに入力すれば、ハニーポットや所有者による不正操作といった致命的な罠を数秒で見抜ける。複数のスキャナーと手動確認を組み合わせれば、雰囲気だけで飛びつく取引よりはるかに安全だ。
DeFiのコントラクトリスクチェックが欠かせない理由
2025年以降もDeFiのハッキング被害は続き、悪意あるコントラクトによる資産流出が後を絶たない。新規ローンチのトークンや、長期間放置された流動性プールに飛び込む際、コードの中身をまったく確認せずにスワップすることは、見ず知らずの人物に金庫の鍵を預けるのと同じだ。
特に注意すべきリスクは以下の三つに集約される。ハニーポットは購入はできるが売却ができない仕掛けで、価格が上がったように見えて実際には資産を引き出せない。所有者権限の濫用は、コントラクトの管理者がトークンを自由に発行したり送金を停止したりできる状態を指す。流動性の未ロックは、いつでもプールから資金が引き抜かれる可能性を残したままになっている危険な兆候だ。
これらは経験者でも手動で一瞬に見抜くのは難しい。だからこそ、スキャンツールで機械的にフラグを立ててもらう工程が実用的な防御線になる。
無料で使える主なコントラクトリスクチェックツール

多くのツールがブラウザ上でアドレスを入力するだけで結果を返し、登録不要のものも多い。単一のツールだけに依存すると見落としが生まれるため、できれば二つ以上を併用したい。以下は2026年7月現在、EVMチェーン対応で実績のあるスキャナーだ。
Firepan Sentinel
コントラクトアドレスを入力するとリスクスコアと内訳を即座に表示する。ハニーポット検知、所有者権限の一覧、流動性ロック状況などを項目別に評価し、総合的な危険度を数値と色で示す。基本的な機能はログイン不要で使え、EVM互換の多くのチェーンに対応している。UIがシンプルで、初めて使う人でも迷わず結果を読めるように設計されている。
GoPlus Token Security
EVM系チェーンを幅広くカバーする老舗のセキュリティAPIで、ウェブ版のチェッカーも提供されている。トークンの基本情報に加えて、売買税の有無、ミント権限の所在、プロキシコントラクトの実態などを細かく分解して表示する。API公開元として多くのアグリゲーターやウォレットに組み込まれており、検出精度の高さには定評がある。
Honeypot.is
名前のとおりハニーポット検知に特化したツールで、実際にシミュレーション売買を実行してトークンの売却可否を検証する。購入はできても売却がブロックされる仕組みを高い精度で見抜く。EthereumとBSCを中心に対応し、結果が直感的な判定ラベルで返ってくるため、初心者にも扱いやすい。
De.Fi Scanner
コントラクトのセキュリティ監査に近いレベルの詳細なレポートを生成する。コード内の脆弱性や特権関数の洗い出しに加え、チームの保有比率やトークン分配の偏りまで可視化する。無料プランでも基本的なチェックは十分に機能し、より深い情報が必要な場合の選択肢として知られている。
ツールに頼るだけでは不十分な手動確認のポイント
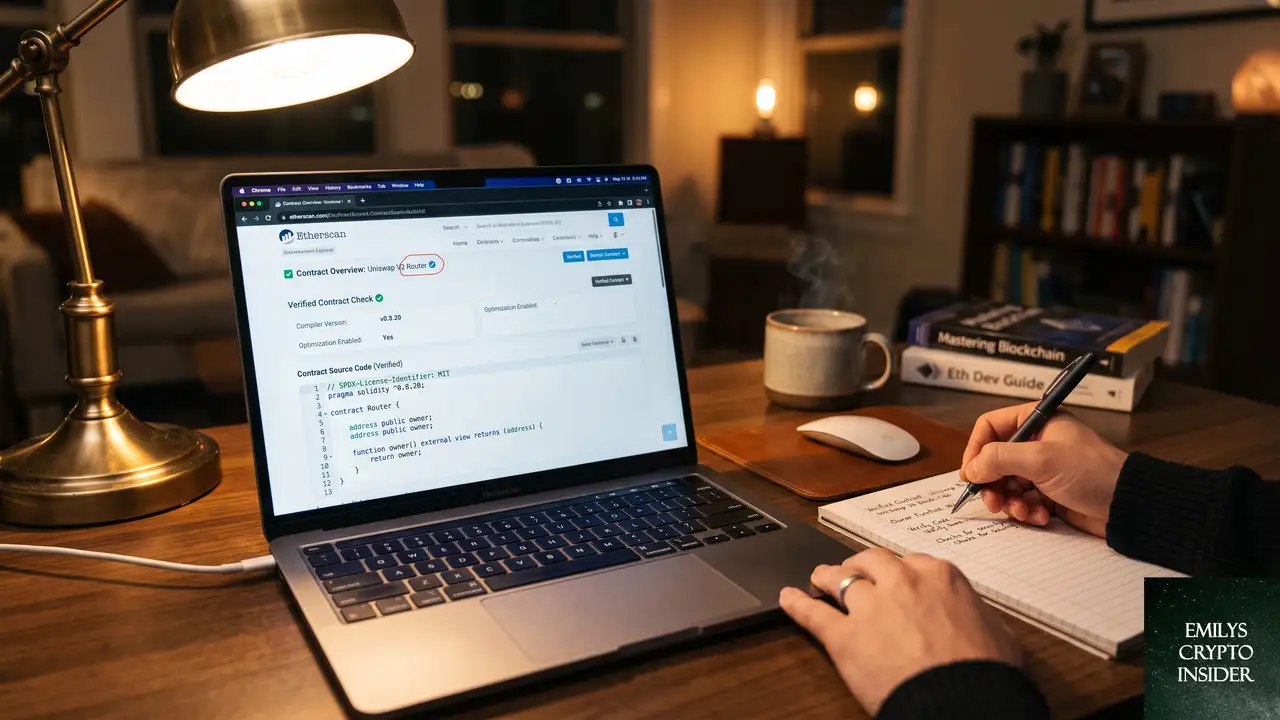
スキャナーは強力だが、判定ロジックをすり抜ける新種の攻撃も存在する。自動チェックと並行して、以下の項目を自分の目で確認する習慣をつけると安全性が格段に上がる。
流動性がロックされているか
DEXに供給された流動性がロックされていないトークンは、いつでも開発者が資金を引き抜ける。ロック状況はUnicryptやTeam Financeといったロックプラットフォームのページ、またはチェーンエクスプローラのLPトークン保有者情報から確認する。ロック期間が極端に短い、もしくはロック自体が確認できない場合は、スワップを見送る判断材料になる。
所有者の権限はどこまで及ぶか
コントラクトに所有者権限が残っていること自体は必ずしも悪ではない。問題はその権限で何ができるかだ。トークンの新規発行を無制限にできたり、送金を自由に停止できたりする状態は危険信号と捉える。エクスプローラの「Contract」タブから「Read as Proxy」や「Write」セクションを開き、owner関数やmint関数の存在を確認すれば、おおよその権限範囲は把握できる。
コントラクトが検証済みか
エクスプローラ上でソースコードが検証(Verified)されていないコントラクトは、中身がブラックボックスだ。悪意あるコードが埋め込まれている可能性を排除できないため、未検証のまま取引されているトークンには原則として近づかない方がよい。検証済みであってもコードを読める人は関数の挙動まで確認しておくと確実だが、最低限「Verified」のバッジがあることは必須条件にしたい。
保有者分布に極端な偏りがないか
上位数アドレスが供給量の大半を保有しているトークンは、大口による一度の売却で価格が崩壊するリスクが高い。エクスプローラのトークントラッカーやDEXToolsで保有者一覧を開き、分散度合いをざっと確認する。チーム割当やマーケティング用として説明されている集中保有も、実際には市場に出た瞬間に売り抜けられる可能性がある。
スワップ前に実践する安全チェックの流れ
実際のスワップ前に行う手順を、一連の流れにまとめる。ルーティン化すれば1回あたり1分から2分で完了する。
- トークンのコントラクトアドレスを公式ソース(プロジェクトの公式サイトや検証済みのソーシャルメディア)から取得する
- リスクチェックツール(SentinelやGoPlus)にアドレスを入力し、総合スコアと各項目のフラグを確認する
- Honeypot.isで売却可否をシミュレーション検証する
- エクスプローラでコントラクトの検証状態と所有者権限を確認する
- 流動性のロック状況をロックプラットフォームまたはLPトークン情報から確かめる
- 保有者分布を確認し、単一アドレスへの過度な集中がないかをチェックする
- すべての項目に問題がなければスワップを実行し、一つでも疑わしい点があれば見送る
「急がないと価格が上がってしまう」という心理が最大の敵だ。怪しいと感じた瞬間に手を引く勇気が、長期的には資産を守る。
よくある質問
ハニーポットとは具体的にどんな仕組みか
購入は通常通り成功するが、売却時に送金が拒否されたり、極端に高い手数料が課されたりするコントラクトのことだ。価格が上がっていくのを確認した投資家が追加入金するほど開発者の収益が増え、被害が拡大する。Honeypot.isのような専用ツールでシミュレーション売買を実行すれば、実際に売却できるかどうかを取引前に検証できる。
コントラクトが未検証でも安全な場合はあるのか
技術的には、未検証だからといって必ず悪意があるとは言い切れない。しかしコードの中身が確認できない以上、第三者が安全性を保証することは不可能だ。実績のある既存プロジェクトの関連コントラクトでない限り、未検証のトークンとの取引は避けるのが賢明な判断になる。
リスクスコアが低くても騙されることはあるか
ある。スキャンツールは既知のパターンやコード上の特徴を機械的に判定しているにすぎず、新しい手口やすでに流動性が引き抜かれた後のトークンはスコア上で異常が出ないこともある。自動チェックと手動確認の併用が、そうしたすり抜けを防ぐ現実的な対策だ。
モバイルでもこれらのチェックはできるのか
Firepan SentinelやGoPlusのウェブ版はモバイルブラウザからも利用できる。ただしエクスプローラでの詳細確認や保有者分布のチェックは画面が小さく操作しづらい面がある。日常的な簡易チェックはスマートフォンで済ませ、大きな金額のスワップ前にはPCで全項目を確認する二段構えが現実的だ。
複数のツールを使うべき理由は何か
各ツールは検出アルゴリズムや重点を置くリスク項目が異なる。あるスキャナーでは問題なしと判定されても、別のスキャナーでは所有者権限の異常を捉えることがある。最低でも二つのツールでクロスチェックすれば、致命的な見落としの確率を大幅に下げられる。
この記事のポイント
- スワップ前に無料のコントラクトチェックツールを使い、ハニーポットや権限リスクを可視化する
- Firepan SentinelやGoPlusなど複数ツールの併用で見落としを減らす
- 流動性ロック状況や所有者権限、保有者分布は必ず手動でも確認する
- 未検証コントラクトとの取引は原則避ける
- 少しでも疑わしければスワップを見送る判断が最大の防御になる
「エミリーズ・クリプト・インサイダー」のリサーチ担当として、暗号資産の現場で日々生まれる疑問や悩みを丹念に追いかける。
Reddit や海外フォーラムに寄せられる声を読み解き、「初心者がつまずきやすいポイント」「経験者でも見落としがちな落とし穴
」を一つずつ記事として整理している。
専門的な話を誰もが理解できる言葉に置き換えることに全力を注ぐ。情報の正確さと読みやすさの両立を信条としている。