
Ledger アプリでシードフレーズの入力を求められ、それを入力してしまった場合、被害が確定する前に即座に全資産を新しいウォレットに移送する。すでに資金が盗まれたあとは、パソコンの完全な初期化と新たな Ledger デバイスの準備が必要になる。
「正規品確認」を装うフィッシング詐欺の仕組み

Ledger アプリを開いたときに「本物のアプリかどうかの確認が必要」「セキュリティアップデートのため」といった名目で24語のシードフレーズ(リカバリーフレーズ)を直接入力させる手口は、すべてフィッシング詐欺だ。Ledger はアプリ上でシードフレーズを入力させることは絶対にない。
この手口では、パソコンに感染したマルウェアが Ledger Live アプリの動作を改ざんするか、見た目がそっくりな偽の画面を被せて表示する。正規のアプリを開いたつもりでも、背後で詐欺師が操作できる仕組みが動いている。
シードフレーズとは、ウォレットのすべての秘密鍵を復元できる「究極のパスワード」だ。これを知られると資金の完全な制御権を奪われる。ハードウェアウォレットは、このシードフレーズをデバイス内部に安全に隔離することで資産を守る仕組みだが、それを自らパソコン上で打ち込んだ瞬間に安全の前提が崩れる。
シードフレーズ入力後にまず確認すること

他のウォレットへ資金を緊急避難させる
シードフレーズを入力したあとに Ledger アプリで「検証に失敗しました」といった表示が出た場合、すでに詐欺師側へ情報が送信されている可能性がきわめて高い。数分以内に資金が動かされるケースが多いため、次の手順を最優先で実行する。
- Ledger デバイスがまだ接続されていて、残高が表示されるなら、すぐに全額を別の安全なアドレスへ送金する。送金先は取引所の自分のアカウントでも、別のハードウェアウォレットでも構わない。
- 送金が間に合わなかった場合でも、引き続き不正な送金が発生していないかモニタリングする。時間差で複数のチェーンを狙われることもある。
- 同じシードフレーズで管理していた他のチェーン(Ethereum、Solana、Polygon など)の資産もすべて抜かれる対象になるため、ビットコインだけ動かして安心してはいけない。
そのシードフレーズは二度と使わない
入力してしまったシードフレーズは永久に安全とは言えなくなる。このフレーズから派生するすべてのアドレスは詐欺師に把握され、将来的に着金があれば再び抜かれる危険がある。少額でも残っている残高は回収し、そのウォレットは廃棄する。
パソコンがマルウェアに感染している可能性への対処

Ledger Live の正規アプリを起動したのに偽のシードフレーズ入力画面が現れた場合、パソコン本体がマルウェアに感染している可能性を強く疑うべきだ。マルウェアがアプリの表示を上書きする「オーバーレイ攻撃」や、DNS を書き換えて偽のアップデート通知を表示する手口が報告されている。
macOS であれば、システム設定から「すべてのコンテンツと設定を消去」を実行し、ディスクユーティリティでストレージを完全消去したあとに OS をクリーンインストールする。Windows の場合は「この PC を初期状態に戻す」で、個人ファイルを含めた完全なクリーンアップを選択する。バックアップからデータを戻す際は、感染前の時点のものだけを使い、アプリは公式サイトから再インストールする。
被害届とオンチェーン追跡の手順

すでに資金が盗まれた場合、自力で取り戻すことは難しいが、いくつかの記録を残すことで今後の捜査や追跡の助けになる可能性がある。
- 盗まれた取引のトランザクション ID(TXID)をブロックチェーンエクスプローラーで確認し、スクリーンショットとともに記録する。
- 日本の警察に被害届を出す。仮想通貨に関する相談窓口として、都道府県警察のサイバー犯罪相談窓口や警察庁のインターネットホットラインを利用する。海外の IC3 や Chainabuse への報告も並行して行うとよい。
- 取引所へ送金された形跡があれば、該当の取引所に不正送金の報告を行う。KYC(本人確認)済みの詐欺師アカウントであれば凍結される可能性もある。
ただし、被害額が数万ドル以上などのケースを除き、捜査の優先度が上がらないのが現実だ。自己責任で保管していた資産という扱いになりやすいことは理解しておく必要がある。
新しい Ledger デバイスとシードフレーズの安全な準備
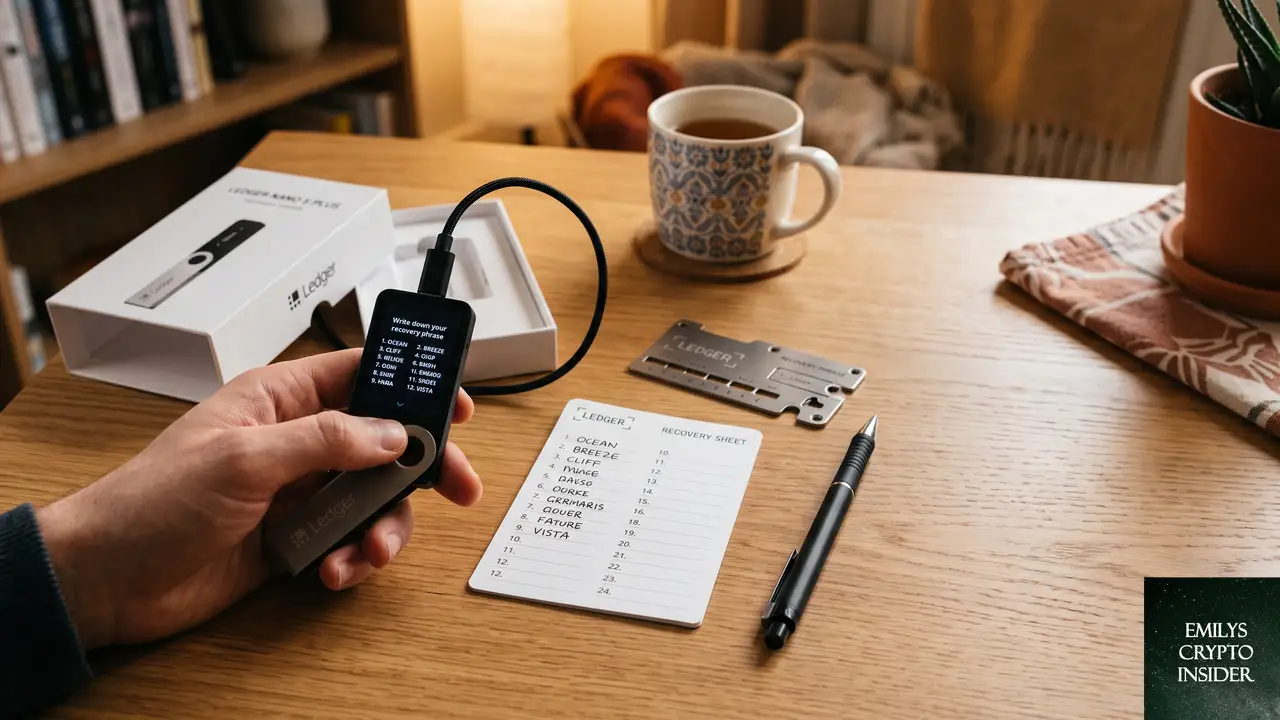
同じ Ledger Nano S を初期化して使い続けることは技術的には可能だが、マルウェア感染の経路が特定できない段階では推奨しづらい。可能であれば新しいハードウェアウォレットを購入し、クリーンな環境で新しいシードフレーズを生成するのが最も安全だ。
新しいシードフレーズは以下のルールを厳守して管理する。
- 24語のシードフレーズは紙に手書きし、金属プレートなど耐火・耐水の媒体にもバックアップする。
- 絶対にパソコンやスマートフォンで写真を撮らない。クラウドストレージやメモアプリに保存しない。
- シードフレーズの入力は、Ledger デバイス本体の画面とボタン操作だけで完結させる。パソコン上のいかなる要求にも従わない。
Ledger を安全に使い続けるための日頃の対策
シードフレーズを要求する画面はすべて偽物と心得る
Ledger がアプリやメール、SNS でシードフレーズの入力を要求することは絶対にない。ファームウェアアップデート時も、デバイス本体の画面で確認と承認を行うだけで、パソコンに文字を打ち込む場面は一切発生しない。この原則を知っていれば、今回のような詐欺の大半は未然に防げる。
Ledger Live アプリの署名検証を習慣化する
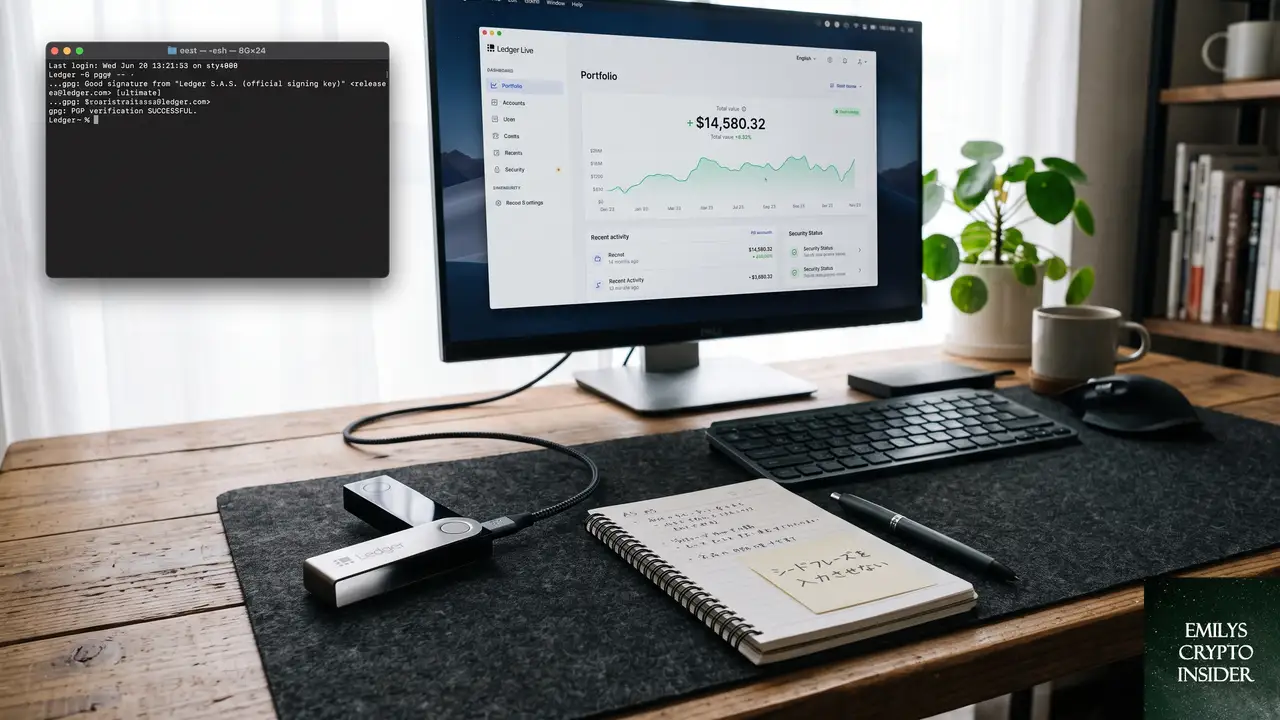
パソコンにインストールするアプリやアップデートファイルは、Ledger の公式サイトからのみ入手する。さらに、提供されている PGP 署名やチェックサム(ハッシュ値)を検証することで、改ざんされた不正なバイナリでないことを確認できる。特にアップデート通知がポップアップで出た場合は、通知をクリックせず、公式サイトへ直接アクセスして最新版を確認するのが安全だ。
複数のウォレットへの分散とトランザクションの監視
大口の資産を一つのシードフレーズで管理するのは、万が一のときに全額を失うリスクを高める。長期保有する資産は、日常的に使うウォレットとは別のシードフレーズで管理し、それぞれのアドレスに対してブロックチェーンエクスプローラーのウォッチリスト機能や、Etherscan のアラート機能などを使って異常な送金を即座に検知できるようにしておくとよい。
よくある質問
シードフレーズ入力後にすぐ Ledger を初期化すれば安全か
初期化自体は Ledger デバイスを安全な状態に戻すが、問題は詐欺師がすでにシードフレーズを知っている点だ。そのシードフレーズから生成されたアドレスに資金が戻ったり、新たに着金したりすれば、再び抜かれる。新しいシードフレーズで完全に別のウォレットを作り直す必要がある。
マルウェアが Mac に入っているかを自分で調べる方法はあるか
一般的なユーザーが確実に検知するのは難しい。macOS に組み込まれた XProtect や Malware Removal Tool(MRT)が自動で動作しているが、未知のマルウェアを検出できないことも多い。最終的にはシステムの完全消去とクリーンインストールが最も確実な対処になる。心配であれば、専門のセキュリティ事業者に検査を依頼する選択肢もある。
盗まれた暗号資産を取り戻せるサービスや会社は本物か
「ハッキングされた資金を回収する」と宣伝する業者の大半は、追加の前払い金を狙う二次被害の詐欺である。法執行機関や公的な機関を装っていても簡単に信用してはいけない。ブロックチェーン分析の専門企業(Chainalysis など)は存在するが、個人が直接依頼して資金を取り戻せるケースは極めて限られる。
Ledger Nano S のファームウェアが古いと詐欺に遭いやすいのか
ファームウェアが古いこと自体が直接の原因ではない。今回の手口はパソコン側のマルウェアが Ledger Live アプリの見た目を改ざんしてシードフレーズを入力させるもので、デバイスのファームウェアバージョンに関係なく起こりうる。ただし、最新のファームウェアとアプリを常に保つことは、既知の脆弱性への対策として基本になる。
この記事のポイント
- Ledger がアプリ上でシードフレーズの入力を要求することは絶対にない。
- 入力してしまったら数分以内に全資産を別の安全なウォレットへ避難させる。
- 被害後はパソコンの完全な初期化と、新しいシードフレーズによるウォレットの再作成が必須。
- 盗まれた資金の回収は困難だが、トランザクション ID を記録し、警察や取引所への報告は行う価値がある。
- シードフレーズの保管は紙と金属プレートのみ。デジタル機器に一切保存しない。
「エミリーズ・クリプト・インサイダー」のリサーチ担当として、暗号資産の現場で日々生まれる疑問や悩みを丹念に追いかける。
Reddit や海外フォーラムに寄せられる声を読み解き、「初心者がつまずきやすいポイント」「経験者でも見落としがちな落とし穴
」を一つずつ記事として整理している。
専門的な話を誰もが理解できる言葉に置き換えることに全力を注ぐ。情報の正確さと読みやすさの両立を信条としている。