
MetaMaskのウォレットが乗っ取られETHがすべて抜かれた場合、そのウォレットにはスイーパーボットが潜んでいると想定し、テスト送金はせずにウォレットを削除して新しいシードフレーズで作り直すのが最も安全だ。
スイーパーボットが仕掛けられたウォレットに資金を入れると、入れた瞬間に自動送金で抜き取られる。確認のために少額を送る行為自体が、追加の損失を生む。ここでは仕組みを理解したうえで、安全にウォレットを閉じる手順を説明する。
スイーパーボットとは何か
スイーパーボット(sweeper bot)とは、乗っ取ったウォレットのアドレスを24時間監視し、入金があった瞬間に自動で外部のアドレスへ送金してしまうスクリプトのことを指す。攻撃者が秘密鍵やシードフレーズを入手した後に設置するケースが多い。
このボットの特徴は、人間の手を介さずに取引を実行する速度にある。通常のブロックチェーン取引では、入金を確認してから手動で送金するまで数秒から数十秒かかる。しかしスイーパーボットはトランザクションを検知した瞬間、事前に準備したスクリプトで即座に送金処理を実行する。
要は、家の鍵を盗まれたうえに、泥棒が玄関の前に常駐して宅配便の中身を即座に持ち去る状態だ。住人(正規の持ち主)が何かを受け取る隙は、ほぼないと考えてよい。
スイーパーボットが潜んでいるか確認する方法
結論を先に言うと、ボットの有無を「確実に」確認する方法はない。確認のために少額のETHを送る行為は、そのままボットに寄付するだけになる。確認作業は取引履歴から推測する範囲にとどめ、実際の送金テストは行わないのが原則だ。
取引履歴からボットの痕跡を探す
Etherscanなどのブロックチェーンエクスプローラーで、自分のウォレットアドレスの取引履歴を確認する。過去に「ETHを受け取った直後、数秒以内に別のアドレスへ全額送金されている」というパターンがあれば、ボットが稼働している可能性が高い。
ただし、このパターンが確認できないからといって安全とは言い切れない。攻撃者がボットの稼働を停止したまま放置している可能性もあれば、一定額以上の入金だけを狙うよう設定している場合もある。秘密鍵が漏れた時点で、そのウォレットは恒久的に信用できない。
少額送金でのテストは絶対にしない
「0.001ETH(数百円程度)を送って様子を見る」という方法を取る人もいるが、これは推奨できない。ボットによっては、少額の入金を無視してより大きな金額を待つ設定になっているものもある。テストでは安全に見えても、実際にまとまった資金を送ったタイミングで全てを持っていかれるリスクがある。
また、ガス代も無駄になる。ボットの有無を確認するために資金を追加で失うのは、乗っ取り被害に遭った直後の行動として割に合わない。
乗っ取られたウォレットをMetaMaskから削除する手順
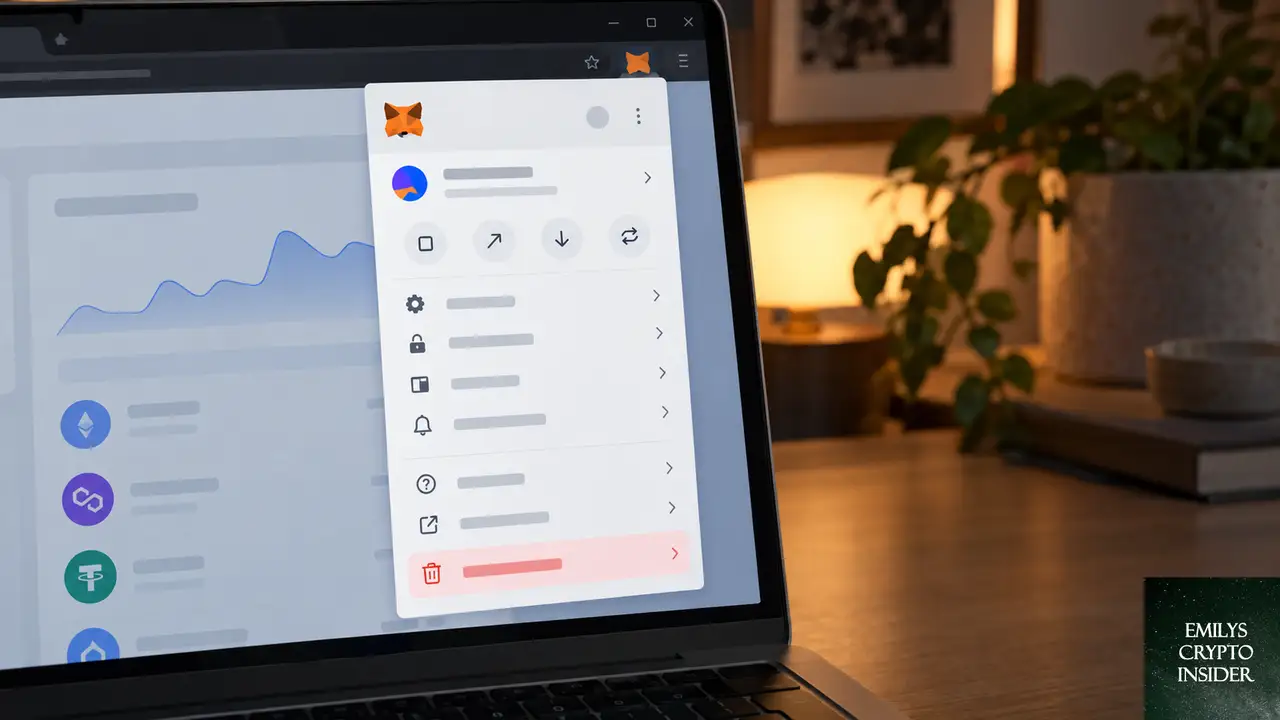
「ウォレットを閉じる」とは、ブロックチェーン上のアドレスを物理的に消すことではない。アドレスは一度作られると永遠に存在し続ける。実際に行うのは、MetaMaskからそのアカウントを削除し、以後そのアドレスを一切使用しないことだ。
削除手順は次のとおり。
- MetaMaskの拡張機能を開く
- 画面上部のアカウントアイコンをクリックする
- 削除したいアカウントの詳細画面を開く
- 「アカウントを削除」といった項目を選択する
- 確認画面で削除を確定する
注意したいのは、この削除はMetaMaskの表示から消すだけで、攻撃者の手にある秘密鍵を無効化するものではないという点だ。ボットは今後もそのアドレスを監視し続ける。だからこそ、そのアドレスには二度と何も送らないことが重要になる。
シードフレーズごと作り直すべきケース
乗っ取られたアカウントが、MetaMaskのシードフレーズ(リカバリーフレーズ)から生成されたメインアカウントの場合、シードフレーズ自体が漏れている可能性を考慮しなければならない。このケースでは、そのシードフレーズから派生するすべてのアカウントが危険にさらされている。
個別の秘密鍵だけを漏らしたのであれば、そのアカウントだけを削除すれば残りのアカウントは安全だ。しかしシードフレーズをフィッシングサイトに入力した、あるいはデバイスがマルウェアに感染していたという場合は、新しいシードフレーズでウォレットを作り直すのが確実だ。
MetaMaskで新しいウォレットを作るには、一度拡張機能をリセットするか、別のブラウザプロファイルに新規インストールして、新しいシードフレーズを生成する。生成されたフレーズは紙に書き、オンライン上に保存しない。
残っている資産がある場合の対処法
ウォレットにまだ価値のあるトークンが残っている場合、回収は可能だが非常に難しい。ETH(ガス代)が残っていないと送金できないためだ。ETHを補充しようとすると、そのETHがボットに奪われる可能性が高い。
残っている資産が数百円から数千円程度の価値しかないなら、回収を諦めるのが現実的な判断だ。回収に伴うリスクと手間を考えると、資産ごと放棄して新しいウォレットで再スタートした方が安全で確実だ。
どうしても回収したい高額なトークンがある場合は、専門家に相談するか、フラッシュボットを使った高度な手法を検討する必要がある。ただしこれは初心者が手を出す領域ではない。費用対効果を冷静に見極めたい。
再発を防ぐための新しいウォレット作成の注意点
新しいウォレットを作るときは、乗っ取りの原因を特定してから始めるのが鉄則だ。原因が不明なまま新しいウォレットを作っても、同じ経路で再び秘密鍵を盗まれる可能性がある。
乗っ取りの原因を切り分ける
まず疑うべきは、フィッシングサイトへのシードフレーズ入力だ。「MetaMaskの認証が必要」と偽るサイトや、偽のエアドロップ案内から誘導されたサイトに入力した場合は、確実に流出している。次に疑うのは、デバイスにインストールしたマルウェアや、偽のMetaMask拡張機能だ。
原因が特定できない場合は、PCやスマートフォンを初期化するか、少なくとも信頼できるセキュリティソフトでフルスキャンを行ってから、新しいウォレットをセットアップする。
シードフレーズの保管方法を徹底する
新しいシードフレーズは、紙に書き出して耐火金庫などに保管する。スクリーンショットやクラウドストレージ、メモアプリへの保存は避ける。デバイスがマルウェアに感染していれば、それらの場所から簡単に盗み出される。
また、誰にもシードフレーズを教えない。MetaMaskの公式サポートや取引所がシードフレーズを尋ねることは絶対にない。DMやメールでシードフレーズを求められたら、それはすべて詐欺だ。
よくある質問
スイーパーボットは本当に24時間動いているのか
基本的には24時間稼働していると考えてよい。ボットはクラウド上や分散サーバーで動いており、攻撃者が寝ている間も監視を続ける。一時的に停止しているように見えても、それは確実な安全を意味しない。
乗っ取られたアドレスを再利用してもよいか
推奨しない。秘密鍵が攻撃者の手にある以上、そのアドレスは恒久的に危険だ。たとえ当面の被害がなくても、将来攻撃者が再びアクセスしてくる可能性を排除できない。新しいアドレスに移行するのが唯一の安全策だ。
秘密鍵を変更すればボットを止められるのか
止められない。秘密鍵からアドレスが一意に決まる仕組みのため、同じアドレスの秘密鍵を「変更」することは技術的に不可能だ。できるのは、新しいアドレスを作って乗っ取られたアドレスを捨てることだけだ。
ハードウェアウォレットならスイーパーボットを防げるのか
ハードウェアウォレットは秘密鍵をオフラインで管理するため、オンライン上のマルウェアによる秘密鍵の窃取を防ぐ効果がある。ただし、シードフレーズを詐欺サイトに入力してしまえば、ハードウェアウォレットでも乗っ取られる。デバイスの種類ではなく、秘密鍵の管理方法が本質だ。
MetaMaskからアカウントを削除するだけで十分か
表示上は消えても、ブロックチェーン上のアドレスは残り続ける。自分がそのアドレスを使わなくなれば、それ以上の被害は防げる。ただし、シードフレーズ自体が漏れた場合は、同じシードフレーズから生成される新しいアカウントも危険なので、シードフレーズごと作り直す必要がある。
この記事のポイント
- 乗っ取られたウォレットにはスイーパーボットが潜んでいる前提で対処する
- 少額送金でのテストはせず、取引履歴からの推測にとどめる
- MetaMaskからアカウントを削除し、そのアドレスを二度と使わない
- シードフレーズが漏れた場合は新しいウォレットを作り直す
- 高額な残存資産の回収は専門家に相談する
「エミリーズ・クリプト・インサイダー」のリサーチ担当として、暗号資産の現場で日々生まれる疑問や悩みを丹念に追いかける。
Reddit や海外フォーラムに寄せられる声を読み解き、「初心者がつまずきやすいポイント」「経験者でも見落としがちな落とし穴
」を一つずつ記事として整理している。
専門的な話を誰もが理解できる言葉に置き換えることに全力を注ぐ。情報の正確さと読みやすさの両立を信条としている。