
パブリックセールやTGE(トークン生成イベント)に参加する前にウォレットを接続するなら、まず公式ドメインやコントラクトアドレスの真贋を確認し、ウォレットに要求される権限の内容を精査することが最優先だ。
なぜウォレット接続の前に確認が必要なのか
トークンセールの華やかなランディングページは、詐欺師にとっても格好の狩り場だ。フィッシングサイトや偽のコントラクトにウォレットを接続すると、資産を一瞬で抜き取られる「ドレイン」被害に遭うリスクがある。
特にパブリックセールでは、公式を装った偽のURLが検索広告で上位に表示されたり、SNSで拡散されたりするケースが後を絶たない。たとえサイトが本物でも、トークンの権限付与(approve)に無制限の引き出し権限が含まれていれば、あとから資金を抜かれることもある。接続ボタンを押す前に、冷静に疑う目が最大の防御策になる。
公式ドメインと情報源の真贋を見極める
怪しいサイトにウォレットを接続するのを防ぐには、まず情報の出どころを公式発表に遡って確認する習慣が重要だ。
ドメイン名を目視で細かく確認する
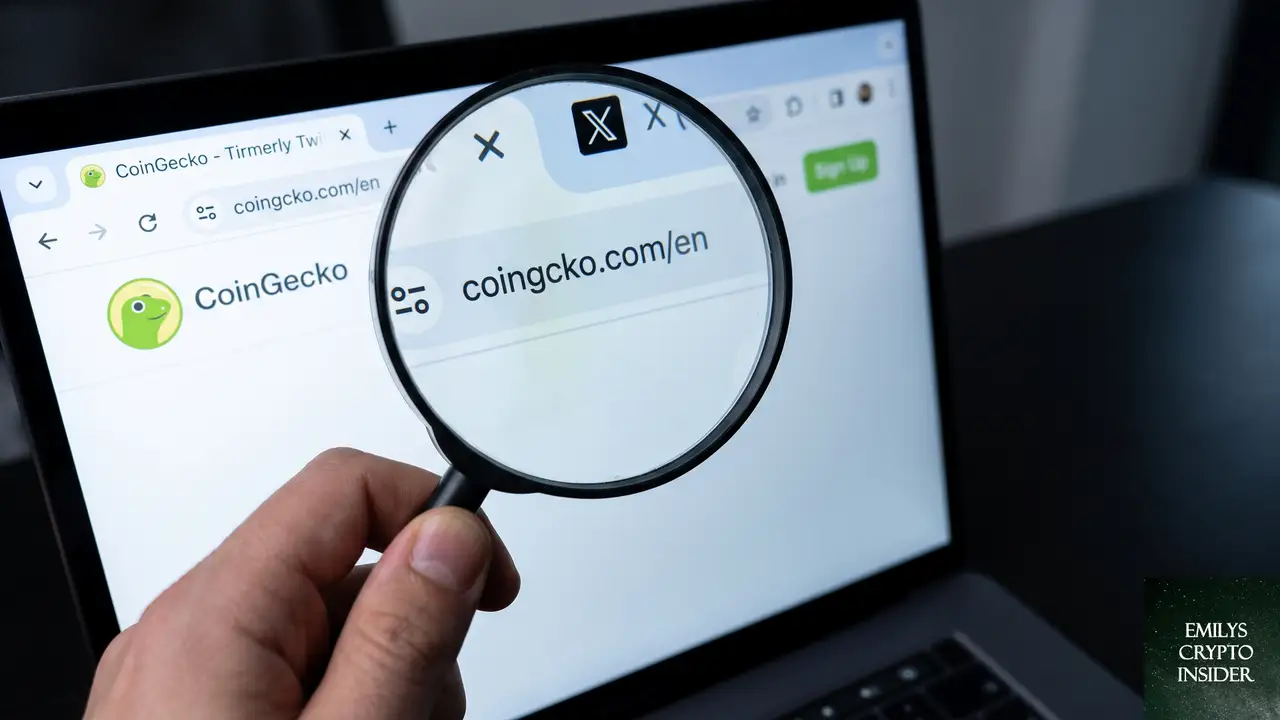
一文字違いのドメイン(例:project.com と proj3ct.com)や、サブドメインを悪用した偽装(project-sale.com など)は非常に多い。ブックマークした正規のURL、もしくはCoinGecko・CoinMarketCapの公式リンクからアクセスするのが鉄則だ。URLバーに表示される錠前マークだけでは本物の証明にはならない。
複数の公式チャネルでアナウンスを突き合わせる
プロジェクトの公式X(旧Twitter)アカウント、Discord、GitHub、Mediumなど、複数の場所で同じセール情報が発表されているかを確認する。Xのアカウントが本物かどうかは、フォロワー数だけでなく、過去の投稿の一貫性や開発者とのやり取り、公式ウェブサイトからのリンクで判断する。
ホワイトペーパーとドキュメントを読む
セールの仕組みやトークンの割り当て、ロックアップ期間が明記されているかどうかも大きな判断材料だ。内容が曖昧だったり、誇大な利回りを謳うだけの資料しかなければ、そもそも関わらないのが賢明だ。
コントラクトアドレスとトークン情報を検証する
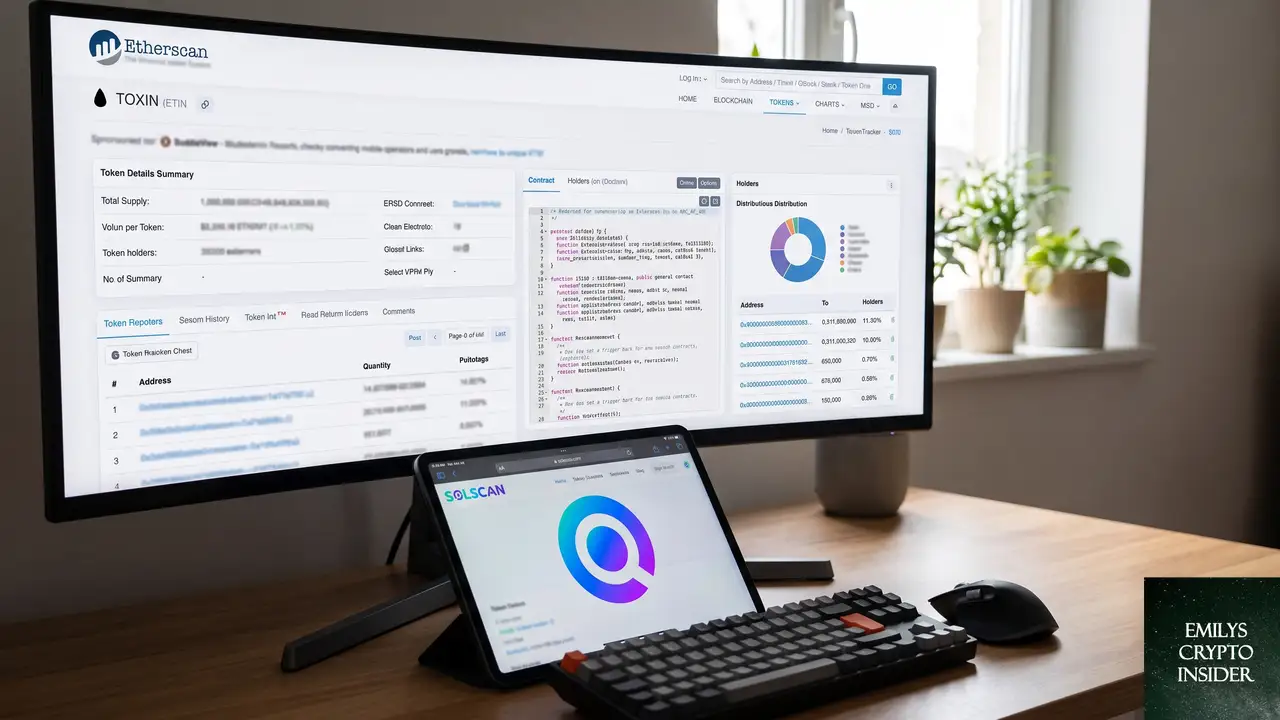
ウォレットを接続する前に、やり取りするコントラクトの正体をオンチェーンで確かめる。ブロックチェーンは嘘をつかないが、人間が読みやすく翻訳するにはツールが必要だ。
トークンのコントラクトアドレスをブロックチェーンエクスプローラで確認する
EthereumならEtherscan、BSCならBscScan、SolanaならSolscanといったエクスプローラで、公式が発表しているコントラクトアドレスを検索する。検証済み(Verified)のマークがついているか、ソースコードが公開されているかを必ずチェックする。未検証のコントラクトはブラックボックスであり、内部でどんな処理が行われるか分からない。
トークンの保有者分布や流動性を調べる
同じエクスプローラやDEX(分散型取引所)の情報から、トークンの上位保有者に不自然な集中がないか、流動性がロックされているかを確認する。流動性がロックされていないトークンは、セール後に開発者が資金を持ち逃げする「ラグプル」のリスクが高い。
セール用の専用コントラクトも確認する
トークン本体とは別に、パブリックセール用の分配コントラクトやステーキングコントラクトが用意されている場合がある。そのアドレスも同じ手順で検証し、意図しない無制限の権限(approveに上限なし)を要求していないかをコードレベルで確認できればベストだ。
ウォレットが要求する権限を読み解く
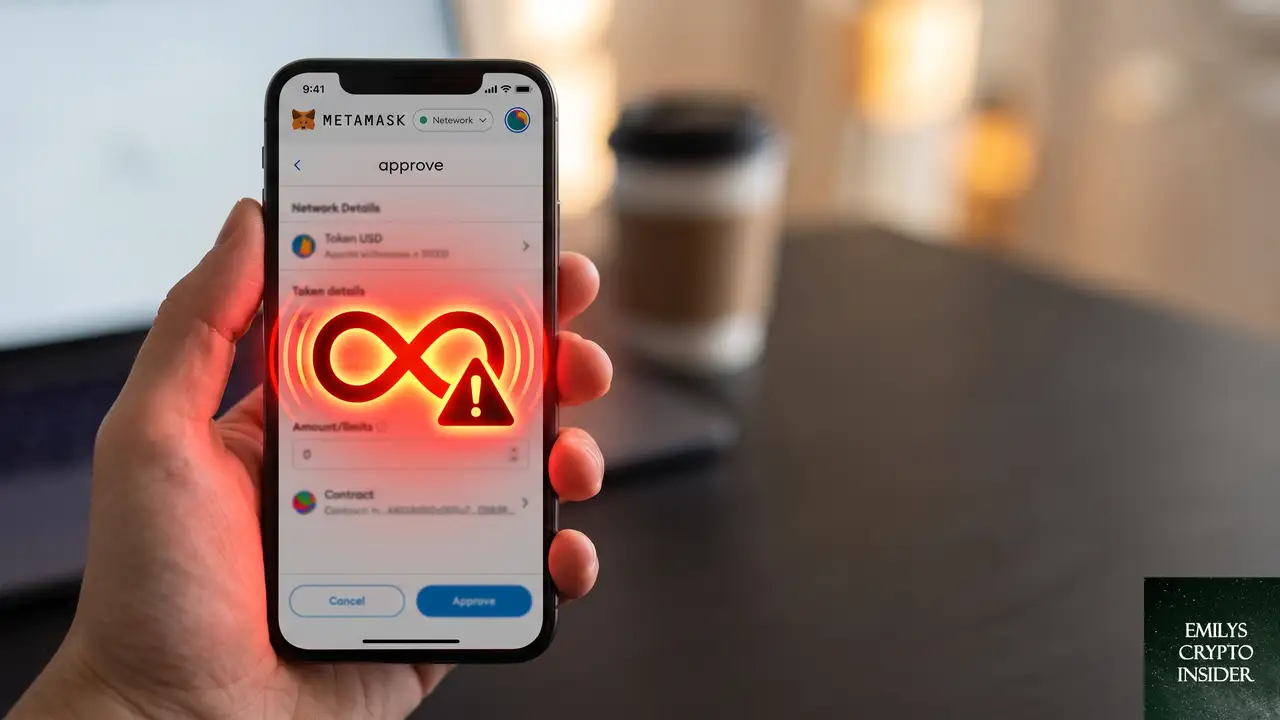
「接続」ボタンを押したあとに表示される署名やトランザクション承認の内容は、多くの人が読み飛ばしがちだ。しかし、ここが資産を守る最後の砦になる。
「確認」「署名」の内容を一字一句読む
MetaMaskなどのウォレットが表示するメッセージには、何に対して許可を与えるのかが明確に書かれている。単なる「ウォレット接続」なのか、「トークンの承認(approve)」なのか、あるいは「トークンの送信」なのか。特にapproveの場合は、数量が「無制限」になっていないか必ず確認する。
フィッシング署名や「setApprovalForAll」に警戒する
NFTも扱うプロジェクトでは、setApprovalForAllという極めて強力な権限を求められることがある。これを許可すると、署名したコントラクトがあなたのウォレット内のすべてのNFTを自由に動かせる状態になる。信頼できないサイトでこの署名を求められたら、間違いなく拒否すべきだ。
取引のシミュレーション結果を見る
MetaMaskにはトランザクションのシミュレーション機能が備わっており、ウォレット残高の増減の予想が表示される。Rabby WalletやPocket Universeといったツールを使えば、さらに詳細なリスク評価が可能だ。接続前にこれらのツールで、意図せぬ資産流出が起きないかどうかを視覚的に確認する習慣をつけると、防御力が格段に上がる。
管轄制限や法的な制約も事前に把握する

パブリックセールには、居住地域による参加制限(ジオブロック)がかけられていることが多い。セール自体の安全性とは別に、自分の参加資格を確認しておかないと、購入後にトークンを受け取れない、あるいはアカウントが凍結される可能性もある。
利用規約でジオブロックを確認する
公式サイトの利用規約やトークンセールに関するFAQに、参加できない国の一覧が明示されているかを読む。米国や中国などの主要な規制対象国はもちろん、日本も何らかの制限がかかっている場合がある。明記がないのにIPアドレスから弾かれるようでは、信頼性に疑問符がつく。
KYC(本人確認)の有無を確認する
多くの合法的なパブリックセールでは、マネーロンダリング防止(AML)の観点からKYC(本人確認)が求められる。まったく本人確認を要求しないセールは、それだけ規制を無視している可能性があり、後々トラブルに巻き込まれるリスクが高まる。逆に、KYCと称してパスポートの写真を抜き取ろうとする詐欺もあるため、提出先が本当にプロジェクトが指定したKYC事業者かどうかもチェックしたい。
「情報ガイド」と「実際の取引要求」を見分ける
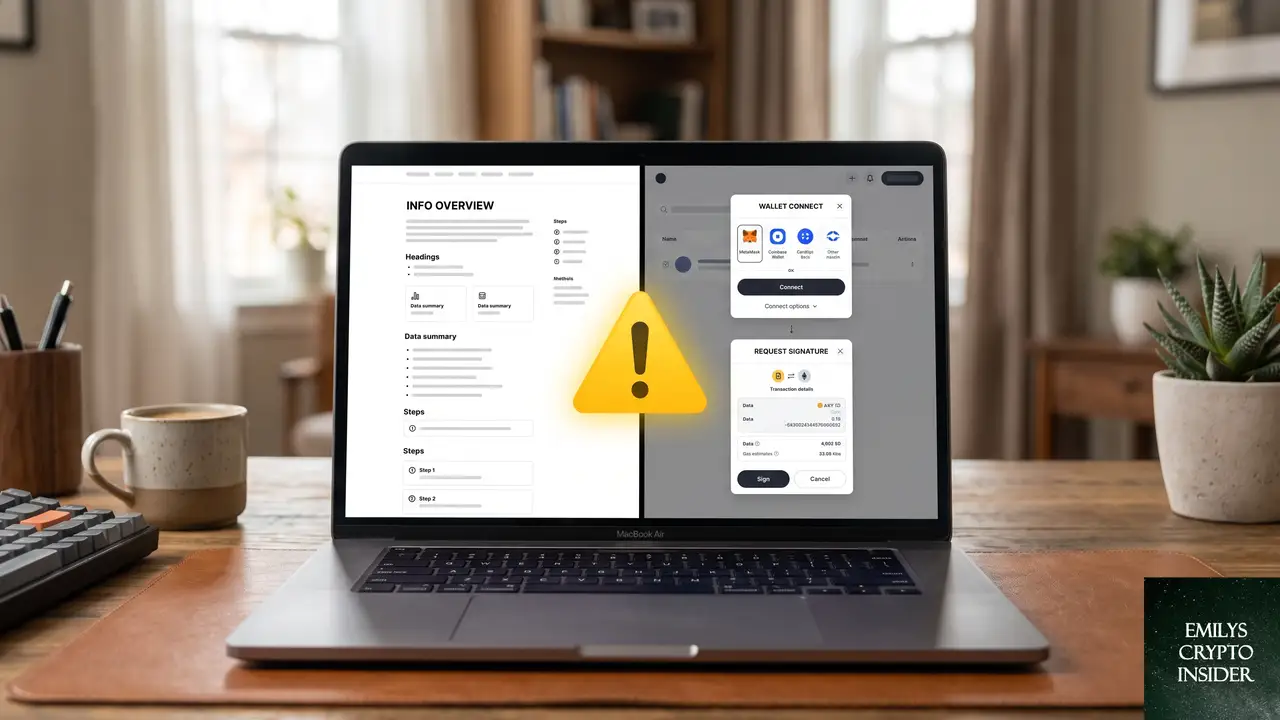
セールのサイトには、ただの説明画面と、ブロックチェーンとのやり取りが発生する画面が混在している。ウォレットを接続しただけなのに、いきなり署名を求められたら要注意だ。
ウォレット接続はあくまで「公開鍵の提供」でしかない
サイトがあなたのウォレットアドレスを読み取るだけなら、基本的に資金が動くリスクはない。問題は、そこから先にapproveや送金を求められるケースだ。「ウォレットを接続しないとセール詳細が見られない」と言われたら、別の情報源を探すか、読み取り専用の別ウォレットを使うことを検討する。
テスト用ネットワークや少額で試す
どうしても接続が必要なら、まずは資産の入っていない別ウォレットを作成し、テストネットが利用可能なプロジェクトならそちらで操作感を確かめる。メインネットで少額しか入れないセールでも、まずは少額を入金したウォレットで試してから、本命のウォレットを使うという二段構えが有効だ。
よくある質問
パブリックセールのサイトが本物かどうか、最も確実に見分ける方法は?
プロジェクトの公式XアカウントやDiscordのアナウンス、CoinGeckoやCoinMarketCapに掲載されている公式ウェブサイトのリンクからアクセスするのが最も確実だ。検索エンジンの広告や、SNSのDMで届いたリンクからは絶対に接続しない習慣をつけることが重要になる。
approveで「無制限」を許可してしまったが、どうすればいい?
EtherscanやBscScanの「Token Approvals」ツール、あるいはRevoke.cashなどの専用サービスを使い、該当するコントラクトへの承認を取り消す(revoke)ことで、それ以上の引き出しをブロックできる。過去に許可したapproveは、定期的に見直すのが安全策だ。
KYCを求められたが、個人情報を渡しても大丈夫か?
KYCの実施主体が、実績のある本人確認サービス事業者(Sumsub、Onfidoなど)であるかどうかを確認する。プロジェクトの運営者自身がGoogleフォームなどで直接情報を集めるケースは、情報漏洩リスクが非常に高い。また、KYCを突破できたとしても、管轄制限で購入できないケースもあるため、利用規約の確認は怠れない。
この記事のポイント
- パブリックセール参加前には、公式ドメインの真贋とコントラクトアドレスの検証を最優先に行う。
- ウォレット接続時に要求される権限、特にapproveの数量やsetApprovalForAllの有無を一字一句確認する。
- 取引のシミュレーション機能やRabby Walletなどのツールで、意図しない資産流出リスクを可視化する。
- 管轄制限や居住国による参加資格を利用規約で必ずチェックし、KYCの提出先も慎重に見極める。
- 資産のないサブウォレットやテストネットを活用し、本番の接続前に安全性をテストする習慣が有効。
「エミリーズ・クリプト・インサイダー」のリサーチ担当として、暗号資産の現場で日々生まれる疑問や悩みを丹念に追いかける。
Reddit や海外フォーラムに寄せられる声を読み解き、「初心者がつまずきやすいポイント」「経験者でも見落としがちな落とし穴
」を一つずつ記事として整理している。
専門的な話を誰もが理解できる言葉に置き換えることに全力を注ぐ。情報の正確さと読みやすさの両立を信条としている。